
تاريخ النشر: 2022-09-06 | 16:34
تاريخ النشر: 2022-09-06 | 16:34
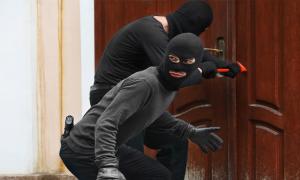
كان الأمن السيبراني حديث مختلف الأوساط في العالم طوال عام 2022، ولسبب وجيه هو زيادة الضربات التي نفذتها عصابات اختراق عالمية ومحلية في مختلف الدول بأهداف وأغراض متباينة منها السياسي ومنها الاقتصادي.
وأبلغت وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA) عن زيادة هائلة بنسبة 62 ٪ سنويًا في قضايا الجرائم الإلكترونية بين فبراير 2021 وفبراير 2022.
والمثير للدهشة أن أنواع قضايا الجرائم الإلكترونية المرتكبة أصبحت أكثر أساسية. واليوم، أصبحت عمليات الاختراق والخداع والهجمات البسيطة أكثر انتشارًا من الاختراقات والخروقات المعقدة.
وبشكل عام، توجد 3 مستجدات عندما يتعلق الأمر بالجرائم الإلكترونية في عام 2022 مقارنة بالسنوات السابقة، هي أولا التركيز الكبير على العملات المشفرة، وثانيا المزيد من الهجمات الموزعة على الشركات الصغيرة، وثالثا زيادة التنوع في عمليات الاحتيال لسرقة الهوية.
ورغم أن الأمر قد يكون تحت السيطرة مع تعاظم القدرة على مواجهة تلك الهجمات، إلا أنه ومع ذلك زادت فرصة مجرمي الإنترنت للعثور على الأهداف غير المحصنة واستغلالها مع التحول إلى العمل عبر الإنترنت، لذا يجب على الصناعة التعجيل بالأمن السيبراني وتحسينه بشكل عام.
وتتنوع الجرائم الإلكترونية، حيث يمكن للجرائم الإلكترونية المالية سرقة الأموال منك مباشرةً. يمكن أيضًا استخدام معلوماتك الشخصية والتجارية لسرقة الأموال. يمكن أن تشمل الجرائم الإلكترونية أيضًا التجسس الصناعي، حيث يسرق مجرمو الإنترنت الأفكار وبراءات الاختراع وحتى العملاء.
ونستعرض في التقرير التالي أكثر أنواع الجرائم الإلكترونية شيوعًا في عام 2022، بحسب ما أورده موقع ”techgenix“:
شكلت أنواع الاختراق والبرامج الضارة التالية معظم الهجمات في عام 2022. وكما قد يلاحظ، فإن بعضها بسيط للغاية.
التصيد الاحتيالي
يتضمن التصيد الاحتيالي استخدام رسائل بريد إلكتروني أو صفحات ويب جديرة بالثقة لخداع الأشخاص من أجل النقر فوق الارتباط أو تقديم معلوماتهم الشخصية، وتسمح هجمات التصيد الاحتيالي الناجحة لمجرمي الإنترنت بسرقة أموالك أو هويتك.
مع برامج الأمان والمعرفة الحالية، يكون معدل نجاح هجمات التصيد الاحتيالي منخفضًا بشكل لا يصدق، ولكن مع وجود أكثر من 100 مليون هجوم يوميًا، فلا عجب أن يتمكن بعض المهاجمين من الوصول إلى أهدافهم، حتى الشركات الكبيرة يمكن أن تتأثر.
الاحتيال الهاتفي
هذا النوع يوصف بأنه أحد أقدم الحيل في جرائم التصيد الاحتيالي، هو شكل شائع آخر يتم من خلال المكالمات بدلاً من النصوص المكتوبة. وكان شائعًا ضد البنوك منذ ما يقرب من عقدين من الزمن عندما كانت الخدمات المصرفية الإلكترونية قد بدأت للتو. والآن ازدهر بقوة مع انتشار التجارة الإلكترونية.
وينتحل المتصل صفة علامات تجارية أو وكالات حكومية شرعية وقد يطلب معلومات حساسة مثل تفاصيل الحساب المصرفي أو الأموال، سواء من خلال التحويل الإلكتروني أو بطاقات الهدايا.
ومع ذلك، في حين أن هذه الأنواع من العمليات لا تزال موجودة في الوقت الحالي، فقد تطور المحتالون ووجدوا طريقة أكثر فاعلية. على سبيل المثال، قد يدعم المهاجمون في هجوم تصيد احتيالي معقد بريدًا إلكترونيًا مزيفًا مع مكالمة تصيد كمتابعة لإضافة شرعية إلى السيناريو الذي أعدوه.
رفض الخدمات الموزعة
هذا النوع من الهجمات الإلكترونية يعتبر بسيطا إلى حد ما، ولهذا السبب يستخدمه العديد من مجرمي الإنترنت، وهي جريمة إلكترونية يقوم فيها المهاجم بإغراق الخادم بحركة مرور الإنترنت لمنع المستخدمين من الوصول إلى الخدمات والمواقع المتصلة عبر الإنترنت.
تستخدم هجمات DDoS الآلاف من حسابات الروبوت للوصول إلى صفحة الويب في نفس الوقت، وبالتالي رفض الوصول إلى الآخرين وحتى إيقاف موقع الويب.
وعلى الرغم من أن هذه الهجمات لا تسرق بياناتك أو تخترق شبكتك، إلا أنها تؤثر على قاعدة البيانات الكاملة للشركة عبر الإنترنت. يمكن أن تكون أيضًا ستارًا دخانيًا لخرق البيانات أو هجوم الفدية.
وأدى تطوير معالجات جديدة وزيادة الاتصال البيني على الويب المظلم إلى جعل بدء هجمات DDoS أسهل بكثير. يمكن للمعالج المتطور بدء تشغيل آلاف التطبيقات ذاتية التنفيذ (الروبوتات).
وأبلغت ثلاثة أرباع الشركات تقريبًا عن هجمات DDoS في عام 2020. وفي عام 2022، يبدو أن الرقم لن ينخفض. ولحسن الحظ، تم إيقاف معظم الهجمات لأن جميع أنظمة تشغيل الخوادم الجديدة تقريبًا لديها إجراءات وقائية.
سرقة الهوية
يسرق مجرمو الإنترنت هويتك لاستخدام معلوماتك الخاصة واسمك للوصول إلى خدمات أو سلع مختلفة، حيث يمكن لأي شخص لديه معلومات بطاقتك الائتمانية استخدامها لشراء أشياء أو إرسال أموال إلى الخارج.
وتحدث سرقة الهوية بشكل شائع عندما يشارك الضحايا معلوماتهم عبر وسائل التواصل الاجتماعي أو هجمات التصيد الاحتيالي، وإذا أصبحت الشركة التي تخزن معلوماتك ضحية لهجوم إلكتروني، فيمكن أيضًا سرقة هويتك.
ونشرت المنظمات، مثل جمعية المصرفيين الكندية، دليلًا حول كيفية اكتشاف عمليات الاحتيال لسرقة الهوية. ولسوء الحظ، فإن زيادة الوعي هي الطريقة الوحيدة للبقاء في مأمن من سرقة الهوية.
هجمات برامج الفدية
تحدث هجمات برامج الفدية عندما تكون بالفعل ضحية للتصيّد الاحتيالي أو التصيّد الهاتفي أو الرسائل الإلكترونية الخادعة، حيث يأخذ المجرمون بياناتك الحساسة ويحتفظون بها حتى تدفع، وغالبًا ما تستخدم الهجمات الإلكترونية عدة طرق معاً.
وبمجرد النقر فوق رابط التصيد، قد يبدأ تنزيل ملف الاختراق، حيث قد يخدعك الرابط للكشف عن معلوماتك الخاصة. وبعد ذلك باستخدام هذه المعلومات يمكن لمجرمي الإنترنت الوصول إلى نظامك وتنزيل ملفاتك الشخصية والتجارية.
وقد يحتفظ مجرمو الإنترنت أيضًا بمعلوماتك للحصول على فدية أو تغيير كلمات المرور وإبقاء نظامك بأكمله في حالة فدية. ولم تعد الأهداف هي الشركات الضخمة التي لديها سرعة في الدفع فقط، بل يتم الآن الهجوم على الشركات الصغيرة وحتى الأفراد أيضًا.
جميع الحقوق محفوظة لـ أمد للاعلام © 2007 - 2026